Domain backwaren-shop.de kaufen?
Wir ziehen mit dem Projekt
backwaren-shop.de um.
Sind Sie am Kauf der Domain
backwaren-shop.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain backwaren-shop.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **

Ähnliche Suchbegriffe für Ransomware
Top-Angebote
Produkte zum Begriff Ransomware:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
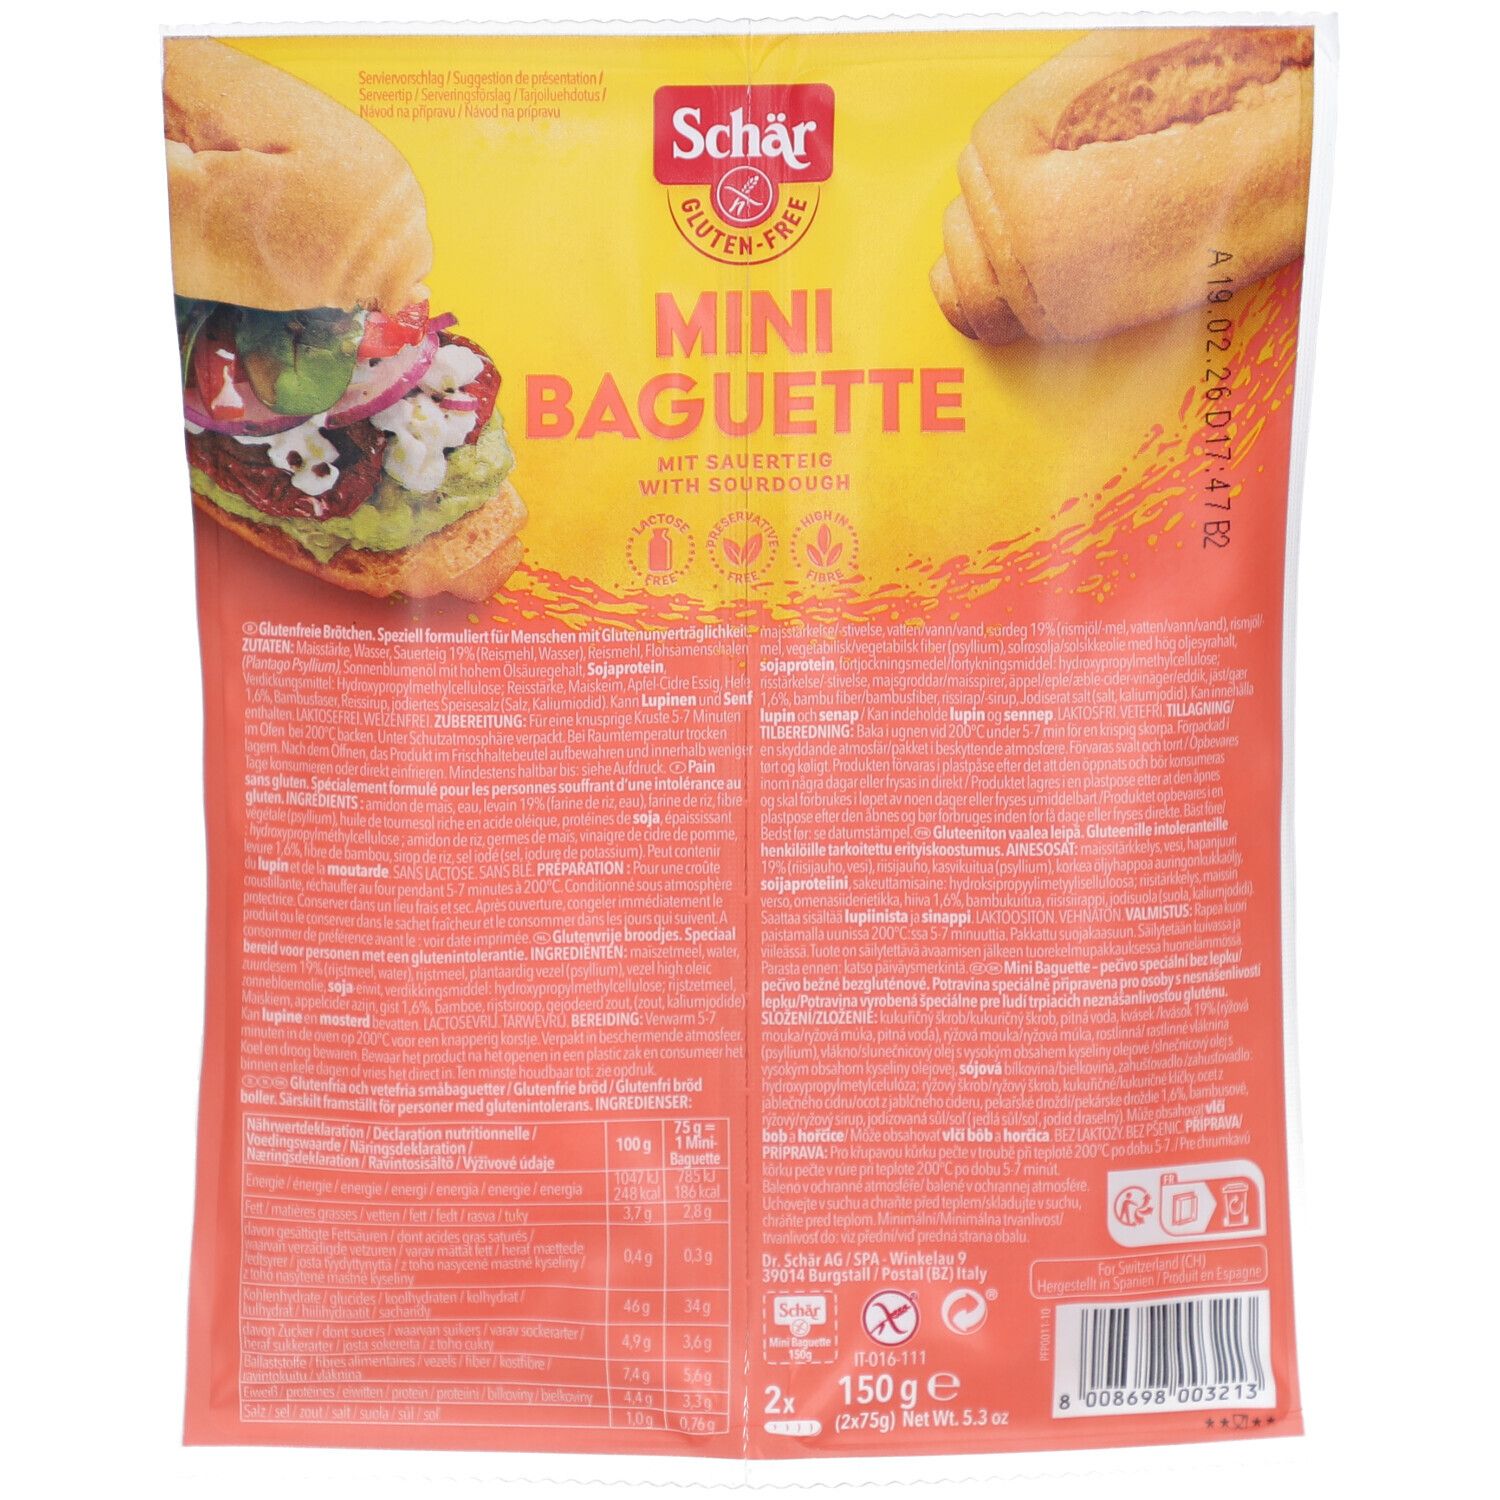
Schär Brood Mini Baguette ok Nlfrendeites 150 g GebäckBitte achten Sie auf eine abwechslungsreiche und ausgewogene Ernährung und gesunde Lebensweise.Schär Mini Baguette glutenfrei Mini-Baguette: Das kleine Baguette in der praktischen Verpackung Süß oder herzhaft? Das Duo" mit der superpraktischen Einzelkammer- Verpackung ist in nur fünf Minuten ofenfrisch fertig gebacken. Einmal aufgebacken, schmeckt unser Mini- Baguette stundenlang knusperfrisch.- Produkte ohne Gluten, Laktose, Weizen - Ohne Zusatz von Ei oder MilchZutaten: Wasser, Maisstärke, Sauerteig (Reismehl, Wasser), Reismehl, Apfelfaser, Reissirup, Reisstärke, pflanzliches Öl, Hefe, Sojaproteinisolat, Zucker, Verdickungsmittel: Hydroxypropylmethylcellulose, Salz. Nährwerte: Durschnittliche Nährwerte: pro 75 g (1 Mini Baguette) Energie 847 kJ / 201 kcal Fett 2,3 g -davon gesättigte Fettsäuren 0,4 g Kohlenhydrate 41 g -davon Zucker 4,7 g Ballaststoffe 4,8 g Eiweiß 2,2 g Salz 0,75 g Verzehrempfehlung:Keine besonderen Verzehrempfehlung.Hinweis: Keine besonderen Verzehrhinweise.Aufbewahrung: Kühl (6-25 °C) und lichtgeschützt lagern. Außerhalb der Reichweite von Kindern aufbewahren.Nettofüllmenge: 150 gHerstellerdaten: Revogan Landegemstraat 1 9031 Drongen - België2,29 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
VEVOR 3-stöckige Gebäck-Vitrine, Kommerzielle Bäckerei-Vitrine 526 x 430 x 415 mm, Bäckerei-Vitrine, Acryl-Vitrine mit Zugang zur Hintertür & Abnehmbaren Regalen, für Donut-Bagels, Kuchen, Kekse usw.VEVOR 3-stöckige Gebäck-Vitrine, Kommerzielle Bäckerei-Vitrine 526 x 430 x 415 mm, Bäckerei-Vitrine, Acryl-Vitrine mit Zugang zur Hintertür & Abnehmbaren Regalen, für Donut-Bagels, Kuchen, Kekse usw. Klares Acrylmaterial Verdickte herausnehmbare Tabletts Magnetische Doppeltür mit Saugnäpfen In vielen Bereichen einsetzbar Verbesserte Verpackung Einfache Installation Rahmenstärke: 0,16 Zoll,Rahmenmaterial: PMMA,Artikelmodellnummer: CX-02,Tablettgröße: 20,08 x 13,78 x 1,38 Zoll96,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Dippel, Thomas: Thomas kocht: Brot, Brötchen und GebäckThomas kocht: Brot, Brötchen und Gebäck , Unwiderstehliche Rezepte für jeden Tag. Brot einfach selbst backen. Mit vielen Tipps und Backanleitungen , Zündvorrichtungen > Zünd- & Glühanlagen , Erscheinungsjahr: 20211116, Produktform: Leinen, Autoren: Dippel, Thomas, Seitenzahl/Blattzahl: 176, Themenüberschrift: COOKING / Courses & Dishes / Bread, Keyword: Backbuch; Backrezepte; Brot backen; Brot backen für Einsteiger; Brot selber machen; Brotbackbuch; Brotrezepte; Brötchen backen; Hefeteig; Sauerteig; Thomas kocht Youtube; einfache und schnelle Rezepte, Fachschema: Backen / Brot~Brot~Backen / Gebäck~Gebäck - Keks - Kleingebäck - Plätzchen - Macaron, Thema: Optimieren, Warengruppe: HC/Backen, Fachkategorie: Brote und Brotherstellung, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: riva Verlag, Verlag: riva Verlag, Verlag: riva Verlag, Verlag: riva Verlag, Länge: 243, Breite: 195, Höhe: 20, Gewicht: 678, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, eBook EAN: 9783745317022 9783745317039, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0060, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 264805920,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **


Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
Top-Angebote
Produkte zum Begriff Ransomware:
-
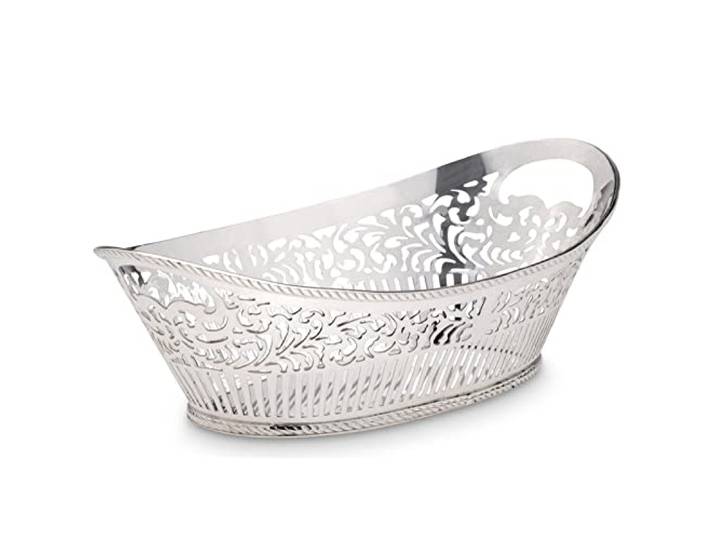
moderner länglicher Brotkorb 26 cm - großer versilberter Servierkorb mit Griffe - flacher Frühstücks-Korb ideal für Brötchen, Brot, Baguette, Toast, Croissant oder Gebäckmoderner länglicher Brotkorb 26 cm - großer versilberter Servierkorb mit Griffe - flacher Frühstücks-Korb ideal für Brötchen, Brot, Baguette, Toast, Croissant oder Gebäck. Der versilberte ovale Brotkorb mit offenen filigran-verzierten Ornamentgitter im Glanz-Design zaubert ein stilvolles Ambiente auf den gehobenen Frühstückstisch und dem Vorspeisen- und Grillbuffet Das glänzende Backwaren-Körbchen mit Griffen und floralen Muster-Geflecht macht Servieren von knusprigen Backgut wie Brot, Brötchen, Croissants, Baguette auf der Tischkultur und dem Buffet möglich Der elegante 26 cm lange Brötchenkorb kann als Aufbewahrung für Küchenutensilien und als Besteckkorb auf dem Buffet genutzt werden und ist auch als schöner Obstkorb ein Eyecatcher in der Küche Der kleine Deko-Korb setzt als schönes Homeaccessoire und edle Tisch-Deko selbstgestaltete kreative Blumenarrangements in Szene und kann als einladende Wohndekoration auf der Kommode platziert werden Die hochwertige silberfarbene Backwaren-Schale ist ein originelles Geschenk als bestückter Präsentkorb mit Delikatessen und feinen Köstlichkeiten zum Geburtstag, Jubiläum, Weihnachten, Hochzeit Farbe:Silber92,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schär Brood Mini Baguette ok Nlfrendeites 150 g GebäckBitte achten Sie auf eine abwechslungsreiche und ausgewogene Ernährung und gesunde Lebensweise.Schär Mini Baguette glutenfrei Mini-Baguette: Das kleine Baguette in der praktischen Verpackung Süß oder herzhaft? Das Duo" mit der superpraktischen Einzelkammer- Verpackung ist in nur fünf Minuten ofenfrisch fertig gebacken. Einmal aufgebacken, schmeckt unser Mini- Baguette stundenlang knusperfrisch.- Produkte ohne Gluten, Laktose, Weizen - Ohne Zusatz von Ei oder MilchZutaten: Wasser, Maisstärke, Sauerteig (Reismehl, Wasser), Reismehl, Apfelfaser, Reissirup, Reisstärke, pflanzliches Öl, Hefe, Sojaproteinisolat, Zucker, Verdickungsmittel: Hydroxypropylmethylcellulose, Salz. Nährwerte: Durschnittliche Nährwerte: pro 75 g (1 Mini Baguette) Energie 847 kJ / 201 kcal Fett 2,3 g -davon gesättigte Fettsäuren 0,4 g Kohlenhydrate 41 g -davon Zucker 4,7 g Ballaststoffe 4,8 g Eiweiß 2,2 g Salz 0,75 g Verzehrempfehlung:Keine besonderen Verzehrempfehlung.Hinweis: Keine besonderen Verzehrhinweise.Aufbewahrung: Kühl (6-25 °C) und lichtgeschützt lagern. Außerhalb der Reichweite von Kindern aufbewahren.Nettofüllmenge: 150 gHerstellerdaten: Revogan Landegemstraat 1 9031 Drongen - België2,29 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
Ähnliche Suchbegriffe für Ransomware
-
VEVOR 3-stöckige Gebäck-Vitrine, Kommerzielle Bäckerei-Vitrine 526 x 430 x 415 mm, Bäckerei-Vitrine, Acryl-Vitrine mit Zugang zur Hintertür & Abnehmbaren Regalen, für Donut-Bagels, Kuchen, Kekse usw.VEVOR 3-stöckige Gebäck-Vitrine, Kommerzielle Bäckerei-Vitrine 526 x 430 x 415 mm, Bäckerei-Vitrine, Acryl-Vitrine mit Zugang zur Hintertür & Abnehmbaren Regalen, für Donut-Bagels, Kuchen, Kekse usw. Klares Acrylmaterial Verdickte herausnehmbare Tabletts Magnetische Doppeltür mit Saugnäpfen In vielen Bereichen einsetzbar Verbesserte Verpackung Einfache Installation Rahmenstärke: 0,16 Zoll,Rahmenmaterial: PMMA,Artikelmodellnummer: CX-02,Tablettgröße: 20,08 x 13,78 x 1,38 Zoll96,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Dippel, Thomas: Thomas kocht: Brot, Brötchen und GebäckThomas kocht: Brot, Brötchen und Gebäck , Unwiderstehliche Rezepte für jeden Tag. Brot einfach selbst backen. Mit vielen Tipps und Backanleitungen , Zündvorrichtungen > Zünd- & Glühanlagen , Erscheinungsjahr: 20211116, Produktform: Leinen, Autoren: Dippel, Thomas, Seitenzahl/Blattzahl: 176, Themenüberschrift: COOKING / Courses & Dishes / Bread, Keyword: Backbuch; Backrezepte; Brot backen; Brot backen für Einsteiger; Brot selber machen; Brotbackbuch; Brotrezepte; Brötchen backen; Hefeteig; Sauerteig; Thomas kocht Youtube; einfache und schnelle Rezepte, Fachschema: Backen / Brot~Brot~Backen / Gebäck~Gebäck - Keks - Kleingebäck - Plätzchen - Macaron, Thema: Optimieren, Warengruppe: HC/Backen, Fachkategorie: Brote und Brotherstellung, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: riva Verlag, Verlag: riva Verlag, Verlag: riva Verlag, Verlag: riva Verlag, Länge: 243, Breite: 195, Höhe: 20, Gewicht: 678, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, eBook EAN: 9783745317022 9783745317039, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0060, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 264805920,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Müller-Jani, Petra: Backen nach Ayurveda - Kuchen, Torten & GebäckBacken nach Ayurveda - Kuchen, Torten & Gebäck , Marmorkuchen oder Nussecken, Bienenstich oder Blätterteighörnchen, versunkene Apfeltorte oder Kokos-Sahne-Trüffel - selbst Rührteige und opulente Biskuittorten, feine Sachertorten oder lockere Käsekuchen gelingen mit den Rezepten aus diesem Buch ohne ein einziges Ei und laden mit Ayurveda-Süßungsmitteln zum Genießen ein. Eine Warenkunde und praktische Informationen zum eifreien Backen, zum Umgang mit Vollkornmehl und zur Herstellung der verschiedenen Teige helfen bei der Küchenpraxis. Dieses Buch enthält über 110 Rezepte. , Sonstige > Zünd- & Glühanlagen , Auflage: 6., überarbeitete Auflage, Erscheinungsjahr: 201312, Produktform: Leinen, Autoren: Müller-Jani, Petra~Skibbe, Joachim, Illustrator: Heinelt, Regina, Auflage: 13006, Auflage/Ausgabe: 6., überarbeitete Auflage, Seitenzahl/Blattzahl: 200, Abbildungen: Schwarz-Weiß- Illustrationen, Keyword: Ayurveda; Backrezepte; Indien; Kuchenrezepte; Plätzchen; Torten; Vollwertbacken; Vollwertküche; eifrei backen; tierisch-eiweißfrei, Fachschema: Ayurveda - Ajurveda - Veda~Backen~Teig~Kochen / Biologisch, alternativ, Trennkost, Vollwertkost~Fleischlos~Vegetarisch~Kochen / vegetarisch, vegan, Fachkategorie: Kochen: Gesundheit und Vollwertkost~Vegetarische Küche, Warengruppe: HC/Backen, Fachkategorie: Backen: Brot & Kuchen, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Pala- Verlag GmbH, Verlag: Pala- Verlag GmbH, Verlag: pala, Länge: 215, Breite: 144, Höhe: 18, Gewicht: 323, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Vorgänger: A2550585, Vorgänger EAN: 9783895661785 9783895661266, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,19,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
-
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.